Sommaire
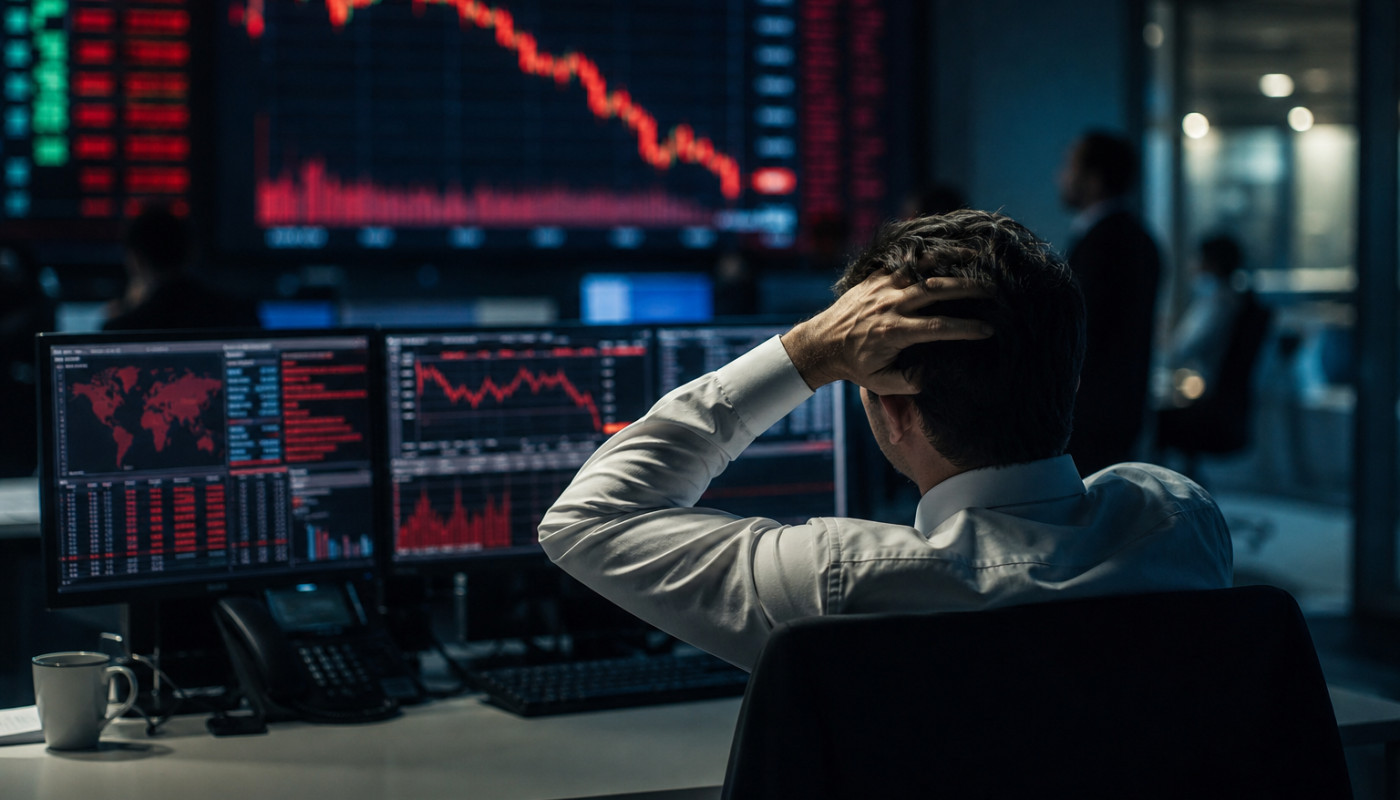
La cybercriminalité change d’échelle, et avec elle, la vulnérabilité d’un système financier mondial désormais ultra-interconnecté. Entre attaques par rançongiciel contre des prestataires informatiques, intrusions visant des banques et campagnes de fraude de masse dopées à l’IA, la question n’est plus de savoir si une institution sera ciblée, mais quand, et surtout avec quels effets domino. Au-delà des pertes directes, l’enjeu devient systémique : confiance, liquidité, continuité des paiements, et stabilité des marchés.
Un risque systémique, plus proche qu’on ne croit
Et si la prochaine crise partait d’un serveur ? Longtemps cantonnées à des incidents coûteux mais circonscrits, les cyberattaques s’invitent désormais dans la catégorie des menaces capables d’ébranler la stabilité financière, non pas par une seule frappe spectaculaire, mais par l’accumulation d’événements, et par la dépendance croissante à quelques infrastructures critiques. La finance moderne repose sur une chaîne d’exécution invisible, faite de messageries interbancaires, d’opérateurs de paiement, de chambres de compensation, de services cloud, et de fournisseurs spécialisés ; qu’un maillon cède, et ce sont des opérations en cascade qui se grippent, des règlements qui prennent du retard, des clients qui paniquent, et des marchés qui s’ajustent brutalement à l’incertitude.
Le coût, lui, ne se limite pas à la facture informatique. Les rançongiciels, qui restent l’un des modes opératoires les plus destructeurs, combinent arrêt d’activité, exfiltration de données et pression médiatique ; un acteur touché doit arbitrer entre payer, restaurer, notifier les régulateurs, rassurer les clients, et encaisser l’impact réputationnel. Or, sur les marchés, la confiance est une variable macroéconomique : une rumeur de fuite de données, une indisponibilité d’application bancaire, ou une incapacité à traiter des virements peut suffire à déclencher une vague d’appels au support, des retraits, et une montée des tensions de liquidité, notamment dans les établissements les plus fragiles.
Le risque devient systémique lorsque l’attaque touche un acteur « central » ou un prestataire partagé par des dizaines d’institutions. C’est ici que l’architecture du secteur crée sa propre fragilité : consolidation des fournisseurs, standardisation des outils, mutualisation des services, et dépendance à quelques géants du cloud. Les autorités monétaires et prudentielles martèlent la même idée depuis plusieurs années : la stabilité financière n’est plus seulement une affaire de ratios, de solvabilité et de taux, c’est aussi une affaire de résilience opérationnelle. Une interruption prolongée des paiements, un blocage de la compensation ou un dysfonctionnement de marché, même sans faillite immédiate, peut provoquer un choc de confiance, puis un choc économique.
Banques, marchés, paiements : les points de rupture
Où une cyberattaque fait-elle le plus mal ? Là où le temps est une contrainte absolue. Dans les paiements et les marchés, quelques minutes d’indisponibilité peuvent coûter cher, quelques heures peuvent dégrader la confiance, et quelques jours peuvent devenir une affaire d’ordre public. Les systèmes de paiement de détail, les infrastructures de paiement instantané, les cartes, les distributeurs, et les virements interbancaires ont un point commun : ils irriguent l’économie réelle, donc la moindre panne de grande ampleur touche directement entreprises et ménages. Quand une PME ne peut plus payer ses fournisseurs, quand un salarié ne reçoit pas son salaire à temps, ou quand une chaîne de magasins voit ses terminaux bloqués, le cyber risque sort des salles serveurs et devient une réalité sociale.
Du côté des marchés, la menace prend d’autres formes : manipulation d’informations, attaques sur des plateformes de trading, sabotage de flux de données, ou perturbation d’outils de valorisation. Une attaque ciblée sur la disponibilité d’une place de marché n’a pas besoin de « voler » de l’argent pour provoquer des pertes : elle peut créer de la volatilité, ouvrir des écarts de prix, et déclencher des mécanismes automatiques, comme des suspensions de cotation ou des appels de marge. Dans un système où l’exécution algorithmique et le haut débit dominent, perturber l’information, c’est perturber la décision, et donc le prix.
Les banques, elles, se situent au carrefour de ces tensions. Elles sont à la fois cibles directes, via le vol de données ou la fraude, et victimes collatérales, via des prestataires attaqués. La fraude par ingénierie sociale, amplifiée par l’IA générative et des deepfakes audio, gagne en sophistication : faux ordres de virement, usurpation de dirigeants, scénarios de « faux support » de banque, et détournements plus rapides que les contrôles internes. Les pertes unitaires peuvent sembler modestes, mais l’effet de masse, lui, change la donne, car il sature les capacités de traitement des litiges, pèse sur les coûts, et expose les institutions à des vagues de plaintes, parfois coordonnées.
Dans ce contexte, certaines ressources proposent des angles complémentaires pour comprendre les dynamiques de désinformation et de confiance, qui jouent aussi un rôle dans les paniques financières et la perception du risque ; il est possible de cliquer pour en savoir plus sur cette page. Au-delà des débats, une certitude demeure : l’attaque la plus dangereuse n’est pas toujours la plus technique, mais celle qui désorganise la décision, brouille l’information, et fragilise la confiance au pire moment.
Les régulateurs serrent la vis, l’industrie accélère
La finance n’a pas attendu hier pour se protéger, mais la doctrine change : il ne s’agit plus seulement d’empêcher l’intrusion, il faut prouver la capacité à encaisser, continuer, et se relever. Les superviseurs multiplient les stress tests, les exigences de notification d’incident, et les audits de la chaîne de sous-traitance, car le risque se déplace souvent vers des acteurs moins visibles. Cette pression réglementaire est d’autant plus forte que la frontière entre cyberattaque criminelle et action hostile étatique devient plus floue, et que le climat géopolitique augmente le niveau de menace, notamment sur les infrastructures critiques.
La stratégie de résilience s’articule autour de quelques principes simples, mais difficiles à tenir dans la durée : cartographier les dépendances, segmenter les réseaux, durcir les accès, surveiller en continu, sauvegarder hors ligne, et tester des plans de reprise en conditions réalistes. Les établissements les plus avancés passent d’exercices théoriques à des simulations « grandeur nature », qui reproduisent une attaque sur un prestataire cloud, une corruption de données, ou une indisponibilité prolongée d’un outil de paiement. L’objectif est opérationnel : réduire le temps de détection, limiter la propagation, restaurer plus vite, et maintenir les services essentiels, même dégradés.
Mais la résilience se heurte à une contrainte humaine : la pénurie de compétences. Les profils cyber sont rares, chers, et courtisés, et l’écart se creuse entre les grandes institutions capables d’investir massivement et les acteurs plus petits, qui externalisent davantage, donc dépendent davantage. Cette réalité nourrit un paradoxe : la mutualisation réduit les coûts, mais elle augmente la concentration du risque. Plus l’industrie s’appuie sur des briques communes, plus un incident devient susceptible de toucher tout le monde en même temps, et c’est précisément ce scénario que redoutent les autorités.
Les investissements, eux, montent en puissance. Automatisation de la détection, chiffrement plus systématique, « zero trust », gestion des identités, et solutions de lutte contre la fraude en temps réel deviennent des standards. Pourtant, la sécurité n’est jamais un produit fini : elle s’use, se contourne, se met à jour, et exige une hygiène quotidienne. Le cyber risque n’est pas une ligne budgétaire, c’est un processus, et un écosystème, qui mêle technologie, organisation, prestataires, et culture interne.
L’IA accélère les attaques, mais aussi la défense
Une nouvelle course s’ouvre : vitesse contre vitesse. L’IA générative abaisse la barrière d’entrée pour les attaquants, qui peuvent produire à grande échelle des messages d’hameçonnage crédibles, des scripts, des faux documents, et des scénarios de fraude plus persuasifs. Là où une campagne de phishing exigeait autrefois des compétences linguistiques et du temps, elle devient industrialisable, personnalisée, et multilingue. Ajoutez-y des fuites de données réutilisées, des informations publiques issues des réseaux sociaux, et des voix clonées, et la fraude « sur mesure » prend une dimension inquiétante, notamment face à des équipes financières pressées et à des processus de validation parfois contournables.
Mais l’IA renforce aussi la défense, à condition d’être intégrée avec méthode. Dans les centres opérationnels de sécurité, les modèles aident à corréler des signaux faibles, à repérer des comportements anormaux, et à prioriser les alertes, car le bruit est devenu l’ennemi numéro un. Le défi est clair : les organisations reçoivent des volumes gigantesques d’événements, et trop d’alertes tuent l’alerte. L’IA peut améliorer le tri, mais elle n’élimine pas le besoin d’expertise, ni la nécessité de procédures éprouvées, car un modèle mal entraîné, ou mal gouverné, peut rater une attaque ou déclencher de faux positifs coûteux.
Sur le plan macroéconomique, la question centrale reste celle de la contagion. Une attaque peut-elle déclencher une crise financière mondiale ? Le scénario n’est pas le plus probable, mais il n’est plus impensable, surtout si plusieurs événements s’enchaînent : perturbation d’un système de paiement majeur, paralysie d’un prestataire critique, diffusion d’informations trompeuses, et réaction en chaîne des marchés. Le risque tient moins à l’attaque isolée qu’à la synchronisation des fragilités, dans un monde où la finance et la technologie avancent au même rythme, et où la confiance se perd plus vite qu’elle ne se reconstruit.
Ce qu’il faut prévoir avant l’incident
Pour les particuliers comme pour les entreprises, la préparation se joue maintenant : activer l’authentification forte, limiter les plafonds de virement, et sécuriser les accès, puis choisir des assurances adaptées, et budgéter des audits réguliers. Côté entreprises, des aides publiques et dispositifs sectoriels existent parfois pour financer diagnostic et formation, et les prestataires sérieux proposent des plans de continuité testés, avec des engagements de reprise. Réserver des créneaux d’audit en amont évite les décisions prises dans l’urgence.
Sur le même sujet
DISC : un allié insoupçonné pour apaiser les tensions en entreprise
Ce que révèlent les toutes dernières nouveautés sur l’évolution du marché
Pourquoi faire appel à un maître d’œuvre change la donne sur un chantier
Cuisine et entrepreneuriat : quand la créativité déverrouille la croissance

Comment une agence immobilière peut promouvoir la solidarité et l'écologie

Guide pratique pour acheter des cartes cadeaux de vin en ligne

Stratégies efficaces de gestion fiscale avec un expert-comptable

Les bénéfices d'opter pour un service de voiturier lors de vos voyages aériens

Serrurier à Joué-lès-Tours : comment trouver le bon ?

Choisir le bon type de carton : simple, double ou triple cannelure

Les implications économiques de la censure en ligne par les partis politiques

Découverte des impacts économiques du tourisme de VTT en Bretagne

Impact de la blockchain sur les PME françaises

Stratégies créatives pour intégrer les ballons hélium dans vos événements d'entreprise

Les différences entre un extrait K-BIS et un extrait K-BIS simplifié

Les voitures électriques transformant le marché automobile

Se faire de l'argent à partir de l'Internet
